Was gehört in eine KI-Richtlinie? Checkliste und kostenlose Vorlage für Unternehmen
Was gehört in eine KI-Richtlinie? Checkliste mit 20 Bausteinen für Schweizer Unternehmen, klare Praxisregeln und eine kostenlose Vorlage nach Mass für KMU.
Kurz beantwortet
Eine wirksame KI-Richtlinie regelt, wer verantwortlich ist, welche KI-Systeme erlaubt sind, welche Informationen eingegeben werden dürfen und wie Ergebnisse geprüft werden. Dazu gehören Transparenz, Vorfallmeldungen und Schulungen. Sinnvoll ist eine Gliederung in Grundsätze der Geschäftsleitung, konkrete Nutzungsregeln und eine einseitige Kurzfassung. Entscheidend sind Regeln, die zu Ihren Werkzeugen, Daten und Arbeitsabläufen passen.
Stellen Sie sich vor: Eine Mitarbeiterin lässt eine Kundenofferte von einem Gratis-Chatbot überarbeiten. Sie kopiert Namen, Preise und Vertragsbedingungen hinein. Der Text wird besser. Ob diese Informationen das Unternehmen verlassen durften, hat niemand geklärt.
Solche nicht freigegebenen Anwendungen fallen unter Schatten-KI, auch «Shadow AI» genannt. Der Ausgangspunkt ist nicht zwingend Nachlässigkeit: Vielleicht fehlen schlicht klare Regeln für KI am Arbeitsplatz.
Dieser Leitfaden zeigt, welche Entscheidungen Sie treffen sollten. Eine passende Vorlage können Sie anschliessend mit dem kostenlosen KI-Richtlinien-Generator von PlanSec erstellen.
Warum brauchen Unternehmen klare KI-Regeln?
Ob ChatGPT im Unternehmen, ein Übersetzungsdienst oder ein Assistent in der Fachsoftware: Entscheidend ist nicht allein das Werkzeug, sondern dessen Einsatz.
Gute Regeln beantworten drei praktische Fragen: Was darf ich damit tun? Welche Informationen darf ich verwenden? Wer hilft bei Unsicherheit?
Beschränken Sie sich deshalb nicht auf Verbote. Benennen Sie freigegebene Alternativen und einen unkomplizierten Antragsweg. So müssen Mitarbeitende nicht zwischen produktivem Arbeiten und der Einhaltung Ihrer Vorgaben wählen.
Welche drei Ebenen sind sinnvoll?
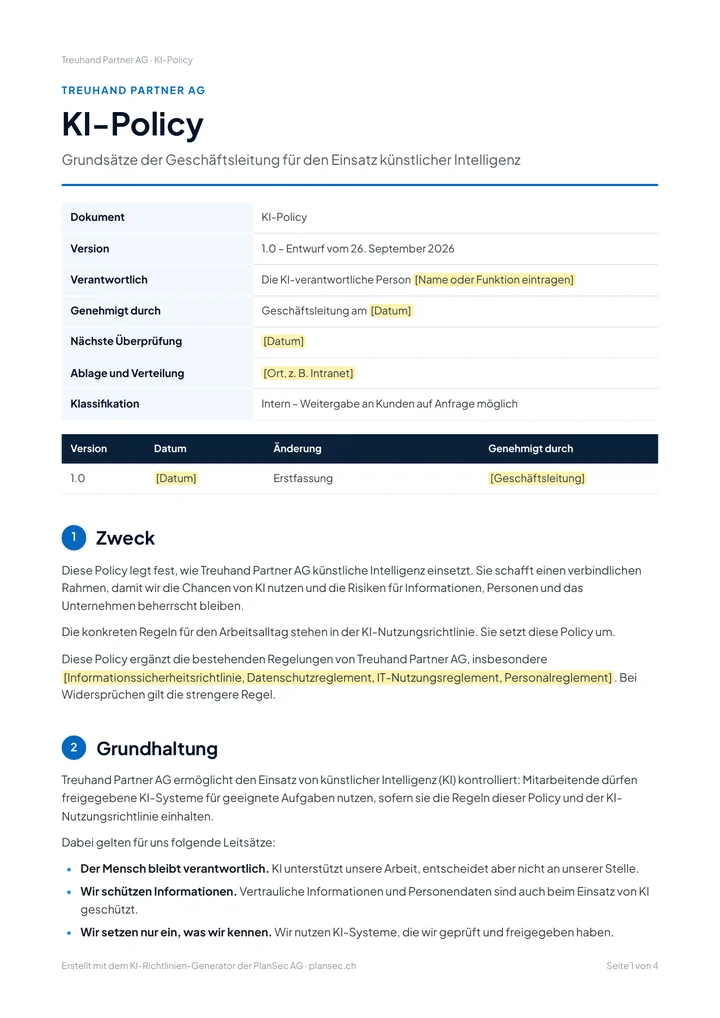
Die KI-Policy beschreibt Grundhaltung, Verantwortung und Ziele der Geschäftsleitung. Als Richtwert können drei bis fünf Seiten dienen.
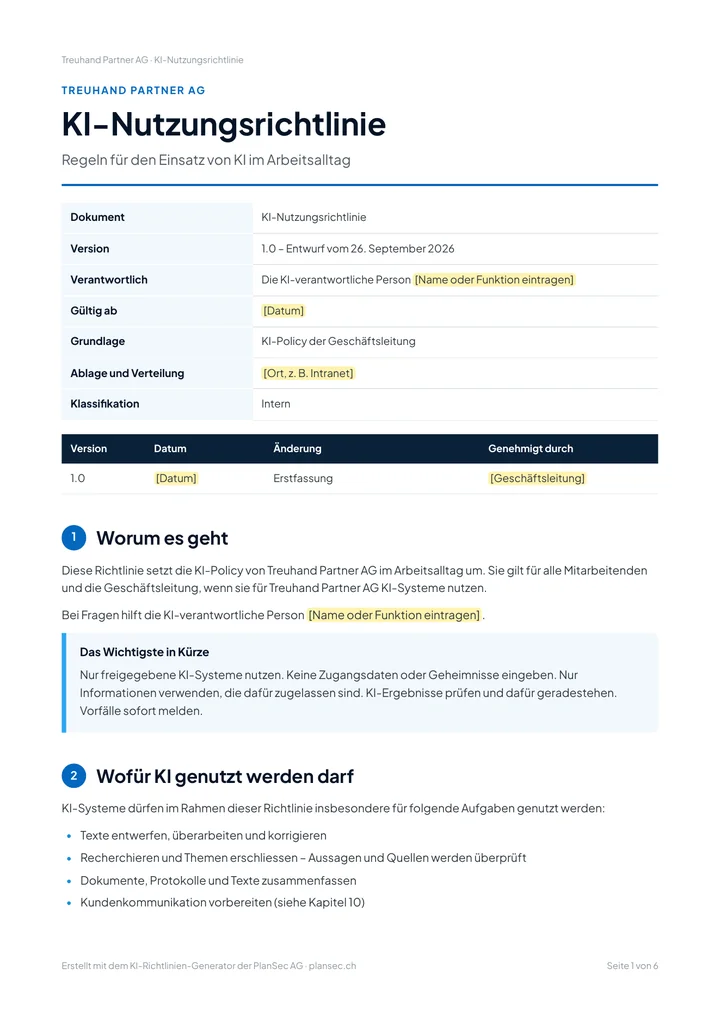
Die KI-Nutzungsrichtlinie übersetzt diese Grundsätze in Alltagsregeln: erlaubte Anwendungen, Informationsarten, Prüfungen und Meldewege. Dafür sind fünf bis zehn Seiten samt Anhängen eine mögliche Orientierung.
Die Kurzfassung bündelt die zehn wichtigsten Regeln auf einer Seite, einschliesslich Ansprechperson und Gültigkeitsdatum.
-
Für die Geschäftsleitung
KI-Policy
Grundhaltung, Verantwortung und Ziele. Richtwert: drei bis fünf Seiten.
-
Für alle Mitarbeitenden
KI-Nutzungsrichtlinie
Erlaubte Anwendungen, Informationsarten, Prüfungen und Meldewege. Richtwert: fünf bis zehn Seiten samt Anhängen.
-
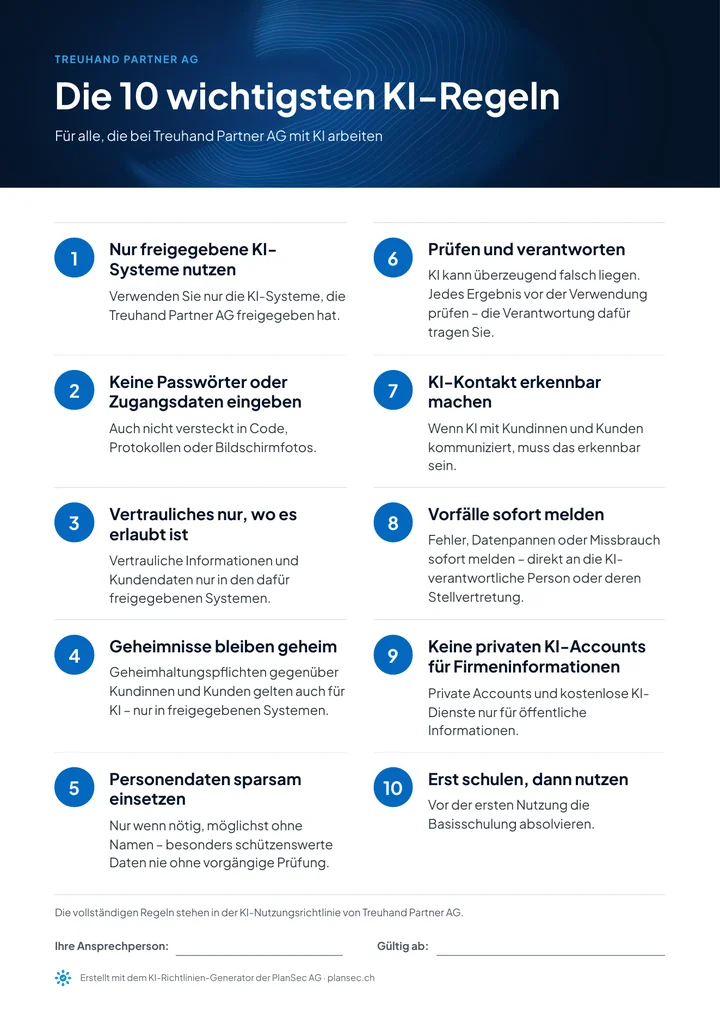
Zum Aushängen
Die zehn wichtigsten Regeln
Eine Seite, mit Ansprechperson und Gültigkeitsdatum.
Abbildungen: Beispielausgaben des KI-Richtlinien-Generators von PlanSec für eine fiktive Firma.
Diese Aufteilung ist eine Gestaltungsempfehlung, keine vorgeschriebene Seitenzahl. KI-Richtlinien für Unternehmen sollten vor allem verständlich und auffindbar sein.
Was sollten KI-Richtlinien auf jeden Fall enthalten?
Die folgende Checkliste deckt die Entscheidungen für Geschäftsleitung und Mitarbeitende ab. Sie ist kein gesetzlich vorgeschriebenes Formular.
| Baustein | Was Sie festlegen sollten |
|---|---|
| 1. Zweck und Geltungsbereich | Für wen gilt die Richtlinie, und welche KI-Anwendungen erfasst sie? |
| 2. Grundhaltung | Fördern Sie KI aktiv, ermöglichen Sie sie kontrolliert, bleiben Sie zurückhaltend oder erlauben Sie nur Ausnahmen? |
| 3. Verpflichtungen und Ziele | Welche Anforderungen gelten, und welche messbaren Verbesserungen wollen Sie erreichen? |
| 4. Verantwortung | Wer entscheidet über Freigaben, führt das Inventar und übernimmt die Stellvertretung? |
| 5. Bestehende Regelungen | Wie ergänzt die Richtlinie Datenschutz-, Sicherheits-, IT- und Personalreglemente? |
| 6. Gültigkeit und Überprüfung | Wer genehmigt sie, ab wann gilt sie und wann wird sie überprüft? |
| 7. Erlaubte Anwendungen | Welche Aufgaben dürfen Mitarbeitende mit KI erledigen? |
| 8. Unzulässige Nutzung | Welche Eingaben, Entscheidungen und Anwendungen sind ausgeschlossen? |
| 9. Freigegebene Systeme | Welche Tools, Konten und integrierten KI-Funktionen sind zugelassen? |
| 10. Informationsarten | Welche Informationen dürfen in welches System? |
| 11. Personen- und Kundendaten | Welche Vertrags-, Datenschutz- und Geheimhaltungsvorgaben gelten? |
| 12. Ergebnisprüfung | Was wird geprüft, von wem und wann mit einer zweiten Person? |
| 13. Transparenz | Wann muss ein KI-Einsatz gegenüber anderen erkennbar sein? |
| 14. Besondere Einsatzfelder | Welche Zusatzregeln brauchen Meetings, HR, Entwicklung, Datenassistenten und Agenten? |
| 15. Rechte Dritter | Wie prüfen Sie Nutzungsrechte, Lizenzen und Veröffentlichungsvoraussetzungen? |
| 16. Vorfälle | Was ist wem über welchen Kanal zu melden? |
| 17. Schulung | Wer erhält welche Einführung, Vertiefung und Auffrischung? |
| 18. Übergang | Welche Umstiegsfristen und Regeln für bisherige Nutzungen gelten? |
| 19. Verbindlichkeit | Wie werden Regeln bekannt gemacht und Verstösse behandelt? |
| 20. Anhänge | Wo stehen KI-Inventar, Freigabeprüfung und Kurzfassung? |
Wer trägt Verantwortung und welche Nutzung ist erlaubt?
Die Geschäftsleitung legt die Grundhaltung fest und genehmigt die Regeln. Eine benannte KI-verantwortliche Person mit Stellvertretung führt das Inventar und koordiniert Freigaben, Fragen und Vorfälle. «Die IT ist zuständig» ist dafür zu ungenau.
Formulieren Sie überprüfbare Ziele, beispielsweise: «Alle eingesetzten KI-Systeme sind inventarisiert und freigegeben.» Stimmen Sie die Richtlinie mit bestehenden Reglementen ab; Widersprüche müssen vor der Einführung geklärt werden.
Erlauben Sie ausdrücklich passende Aufgaben wie Entwürfe, Übersetzungen, Zusammenfassungen und Recherchevorbereitung. Grenzen Sie ungeprüfte Fachauskünfte, Täuschung, diskriminierende Inhalte und das Umgehen von Schutzmechanismen aus.
Welche Informationen dürfen in welches KI-System?
«Keine sensiblen Daten eingeben» lässt zu viel offen. Verwenden Sie stattdessen eine konkrete Zuordnung. Dieses Beispiel ist bewusst vorsichtig formuliert und muss zu Ihren Freigaben passen:
| Informationsart | Dafür freigegebenes Unternehmenssystem | Private Konten oder öffentliche Gratis-Dienste |
|---|---|---|
| Öffentliche Informationen ohne Personendaten | Für freigegebene Zwecke erlaubt | Nur gemäss interner Regelung |
| Interne Informationen | Nur im freigegebenen Umfang | Nicht erlaubt |
| Vertrauliches und Geschäftsgeheimnisse | Nur nach Vertrags- und Schutzprüfung | Nicht erlaubt |
| Personendaten | Nur soweit nötig und nach Datenschutzprüfung | Nicht erlaubt |
| Besonders schützenswerte Personendaten | Nur nach vertiefter vorgängiger Prüfung | Nicht erlaubt |
| Passwörter, Zugangsschlüssel und andere Secrets | Nicht in Eingaben, Dateien oder Bildschirmfotos übermitteln | Nicht erlaubt |
Eine Unternehmenslizenz allein ist keine Freigabe. Prüfen Sie auch Vertragsbedingungen, Datenverwendung, Speicherorte, Löschung und technische Einstellungen.
Namen zu entfernen reicht nicht immer zur Anonymisierung. Funktion, Arbeitgeber oder ein ungewöhnlicher Sachverhalt können eine Person weiterhin erkennbar machen. Pseudonymisierte Daten bleiben Personendaten.
Was ist bei Personen- und Kundendaten zusätzlich wichtig?
Bei ausgelagerter Datenbearbeitung bleibt Ihr Unternehmen verantwortlich. Klären Sie die Rollen, vereinbaren Sie eine angemessene Auftragsbearbeitung, prüfen Sie die Datensicherheit und beachten Sie Geheimhaltungspflichten. Werden Daten im Ausland bekannt gegeben, ist auch diese Bekanntgabe zu prüfen.
Bearbeiten Sie Personendaten im Auftrag eines Kunden, kann der KI-Anbieter ein weiterer Auftragsbearbeiter sein. Dessen Beizug benötigt die vorgängige Genehmigung des Verantwortlichen. Diese kann unter entsprechenden Bedingungen bereits allgemein vertraglich erteilt sein.
Prüfen Sie ausserdem die Information der betroffenen Personen. Das DSG verlangt unter anderem Angaben zum Bearbeitungszweck sowie gegebenenfalls zu Empfängern oder Empfängerkategorien und zur Auslandbekanntgabe. Nicht jeder Anbieter muss zwingend einzeln in der Datenschutzerklärung genannt werden.
Wie werden Ergebnisse geprüft und Verantwortlichkeiten geklärt?
Legen Sie zwei Prüfstufen fest: eine Plausibilitätsprüfung für jedes verwendete Ergebnis und eine vertiefte Prüfung bei externen oder kritischen Inhalten.
Dazu gehören Fakten, Berechnungen, Quellen, Zitate und Rechte Dritter. Für Verträge, Personaldokumente, wichtige Kundenkommunikation und produktiven Code empfiehlt sich das Vier-Augen-Prinzip.
Eine mögliche Regel lautet: «Wer ein KI-Ergebnis verwendet, prüft es und übernimmt die fachliche Verantwortung.» Die organisatorische Verantwortung der Geschäftsleitung bleibt bestehen.
Was gilt für Copilot, Meetings, Programmierung und KI-Agenten?
Copilot und Datenschutz: Microsofts Unternehmensassistent nutzt für Antworten Daten, auf die die betreffende Person bereits zugreifen darf. Zu weit gefasste Berechtigungen können deshalb problematische Inhalte zugänglich machen. Prüfen und bereinigen Sie Zugriffsrechte vor der Einführung.
Meeting-Aufzeichnungen: Legen Sie als interne Regel die vorgängige Einwilligung aller Beteiligten fest. Das Aufnehmen nicht öffentlicher Gespräche ohne erforderliche Einwilligung kann strafbar sein; gesetzliche Ausnahmen sind eng begrenzt. Regeln Sie zusätzlich Löschfristen und ausgeschlossene Gesprächsarten.
Coding-Assistenten: Geben Sie keine Secrets mit. Prüfen Sie generierten Code wie fremden Code, einschliesslich Sicherheit und Lizenzen. Klären Sie vertraglich, ob Kundencode verwendet werden darf.
KI-Agenten: Begrenzen Sie Befugnisse. Zahlungen, Vertragsabschlüsse, produktive Änderungen und Löschungen sollten eine menschliche Bestätigung erfordern. Protokollieren Sie Aktionen nachvollziehbar.
Personalprozesse: Nach Art. 328b OR dürfen Arbeitgeber nur Daten bearbeiten, die die Eignung betreffen oder für die Durchführung des Arbeitsvertrags erforderlich sind. Ergänzen Sie interne Regeln zur Prüfung möglicher Benachteiligungen und sehen Sie für Personalentscheide eine menschliche Entscheidung vor.
Nutzungsprotokolle: Informieren Sie Mitarbeitende über Zweck und Umfang. Systeme, die ausschliesslich oder hauptsächlich der Verhaltensüberwachung dienen, sind unzulässig. Sicherheitsbezogene Protokollierung ist davon zu unterscheiden und muss verhältnismässig sein.
Wie regeln Sie Transparenz, Schulung und Vorfälle?
Machen Sie unmittelbare KI-Kommunikation mit Kunden erkennbar und ermöglichen Sie den Kontakt zu einem Menschen. Für täuschend echte Darstellungen realer Personen sollten Sie Einwilligung und Kennzeichnung vorsehen. Der EDÖB betont die Transparenz auch bei direkt kommunizierenden Sprachmodellen.
KI-Kompetenz entsteht durch Schulung und Anwendung. Planen Sie eine Einführung vor der Nutzung, rollenspezifische Vertiefungen und regelmässige Auffrischungen. Dokumentieren Sie Inhalt, Datum und Teilnehmende.
Für Vorfälle braucht es einen bekannten Meldeweg: etwa bei Daten im falschen Tool oder bereits verwendeten fehlerhaften Ergebnissen. Fördern Sie Meldungen ohne Benachteiligung allein wegen der Meldung.
Nicht jeder interne Vorfall muss an den EDÖB gemeldet werden. Massgeblich ist insbesondere, ob eine Datensicherheitsverletzung voraussichtlich ein hohes Risiko für Persönlichkeit oder Grundrechte verursacht.
Vergessen Sie den Übergang nicht: Setzen Sie realistische Fristen für Kontowechsel und Schulungen. Bereits problematisch übermittelte Daten sollen zunächst gemeldet werden; Bereinigung und Löschung erfolgen koordiniert.
Was gehört in die Anhänge?
Zum KI-Inventar gehören Zweck, verantwortliche Person, Freigabestatus und zulässige Informationsarten. Die Kurzprüfung neuer Systeme sollte zusätzlich Speicherung, Trainingsnutzung, Verträge, Auslandbekanntgabe, Kundenpflichten, Auswirkungen, Zugriffsschutz, Kennzeichnung sowie Ausstieg und Löschung erfassen. Dokumentieren Sie den Freigabeentscheid.
Welcher rechtliche Rahmen gilt in der Schweiz?
In der Schweiz besteht weiterhin keine übergreifende KI-spezifische Gesetzgebung. Das Bundesamt für Justiz erarbeitet eine Vernehmlassungsvorlage bis Ende 2026. Eine allgemeine ausdrückliche Pflicht zu einem Dokument namens «KI-Richtlinie» besteht derzeit nicht.
Das bedeutet nicht, dass KI ungeregelt ist. Das Datenschutzgesetz gilt direkt für KI-gestützte Personendatenbearbeitungen. Bei voraussichtlich hohem Risiko für Persönlichkeit oder Grundrechte ist eine Datenschutz-Folgenabschätzung erforderlich. Ergänzen Sie für Ihre Branche die anwendbaren arbeitsrechtlichen, aufsichtsrechtlichen und Geheimhaltungsvorgaben.
Der EU AI Act kann auch Schweizer Unternehmen erfassen, beispielsweise bei bestimmten Angeboten im EU-Markt oder wenn Ausgaben ihrer KI-Systeme in der EU verwendet werden. Die konkrete Rolle und Anwendung entscheiden.
Für erfasste Anbieter und Betreiber bleibt KI-Kompetenz nach dem 2026 geänderten Art. 4 relevant; ein bestimmter Kurs oder ein festes Kompetenzniveau wird nicht vorgeschrieben. Die Transparenzpflichten nach Art. 50 gelten grundsätzlich seit dem 2. August 2026.
Die verlängerten Übergangsfristen für bestimmte Hochrisiko-Systeme betreffen andere Pflichten. Sie sind kein allgemeiner Aufschub für die Umsetzung des AI Act.
Warum passt ein Muster nicht automatisch zu Ihrem Unternehmen?
Wer nach «KI-Richtlinie Unternehmen Muster» sucht, möchte schnell zu verwendbaren Regeln kommen. Eine KI-Richtlinie-Vorlage ist dafür ein Ausgangspunkt, aber keine fertige Entscheidung.
Prüfen Sie insbesondere: Passen Rechtsraum, Informationsarten und Werkzeuge? Sind integrierte KI-Funktionen erfasst? Gibt es Verantwortliche, Alternativen zu verbotenen Tools und Umstiegsfristen?
Eine übernommene Richtlinie kann vieles enthalten und trotzdem die entscheidende Frage offenlassen: Darf Ihre Mitarbeiterin diese konkrete Offerte in dieses konkrete System eingeben?
Wie erstellen Sie Ihre Richtlinie in fünf Schritten?
- Bestand aufnehmen: Fragen Sie in den Teams nach verwendeten Tools, Aufgaben und Informationen.
- Grundhaltung entscheiden: Die Geschäftsleitung legt fest, wie KI ermöglicht und begrenzt wird.
- Regeln ausarbeiten: Nutzen Sie die Checkliste und ergänzen Sie konkrete Beispiele aus Ihrem Betrieb.
- Genehmigen und bekannt machen: Dokumentieren Sie Freigabe und Kenntnisnahme, stellen Sie die Kurzfassung bereit und integrieren Sie die Regeln ins Onboarding.
- Schulen und überprüfen: Schulen Sie die Nutzenden und prüfen Sie die Richtlinie mindestens jährlich sowie bei wesentlichen Änderungen.
Wie wird aus der Richtlinie eine funktionierende KI-Governance?
Die Richtlinie legt fest, was gilt. KI-Governance sorgt dafür, dass Verantwortlichkeiten, Freigaben und Überprüfungen tatsächlich stattfinden.
ISO/IEC 42001 bietet dafür einen Rahmen für ein KI-Managementsystem. Die Norm enthält Anforderungen an eine KI-Politik. Eine passend ausgearbeitete Policy kann dafür die Grundlage bilden; sie ersetzt nicht das gesamte Managementsystem.
Zusätzlich gehören dazu ein festgelegter Geltungsbereich, KI-Risikobeurteilungen, begründete Massnahmenauswahl, KI-Systemfolgenabschätzungen, interne Audits, Managementbewertung und Korrekturmassnahmen.
Eine ISO 42001 Zertifizierung kommt infrage, wenn Kunden oder Ausschreibungen einen unabhängigen Nachweis verlangen. Sie können den Rahmen auch ohne Zertifizierung nutzen. Bestehende Prozesse eines Informationssicherheits-Managementsystems nach ISO/IEC 27001 lassen sich dabei weiterentwickeln, statt sämtliche Abläufe doppelt aufzubauen.
Wie können Sie Ihre KI-Richtlinie kostenlos erstellen?
Der KI-Richtlinien-Generator von PlanSec erstellt aus Ihren Angaben Dokumente für Ihre Situation: Grundhaltung, Tools, Informationsarten, Branche und besondere Einsatzfelder.
Sie erhalten eine KI-Policy und eine KI-Nutzungsrichtlinie als bearbeitbare Word-Dokumente, einschliesslich KI-Inventar und Kurzprüfung. Dazu kommen ein PDF mit den zehn wichtigsten Regeln und eine KI-Governance-Standortbestimmung mit nächsten Schritten.
Grundlage ist eine von PlanSec geprüfte Textbibliothek mit Schweizer Rechtsbezug. Ergänzen Sie die markierten Angaben und prüfen Sie die Dokumente vor der Genehmigung. Mit der Anforderung erhalten Sie einige E-Mails mit Umsetzungstipps; die Abmeldung ist jederzeit möglich.
Erstellen Sie Ihre KI-Richtlinie kostenlos – als bearbeitbare Vorlage passend zu Ihrem Unternehmen.
Der entscheidende erste Schritt ist nicht ein möglichst umfangreiches Dokument. Es sind klare Antworten, ein freigegebenes Werkzeug und Mitarbeitende, die wissen, wie sie damit arbeiten dürfen.